


A Hitachi Vantara hoje atende no país empresas como Petrobras, Caixa, Banco do Brasil e Porto, além do exército brasileiro.
Registros da ANPD (Autoridade Nacional de Proteção de Dados) mostram que o volume de incidentes comunicados permanece elevado. Foram 186 notificações em 2021, 275 em 2022, 352 em 2023 e 336 em 2024. Apenas no primeiro semestre de 2025, a autoridade recebeu outras 198 comunicações.
O custo do problema
Outro caso daquele período de 2021-2022, o da multinacional espanhola de atendimento ao cliente Atento, ajuda a dimensionar o tipo de prejuízo que as estratégias de ciberresiliência tentam reduzir hoje.
Um ataque sofrido no Brasil, também em 2021, levou a companhia a suspender conexões com clientes e retomar gradualmente seus serviços.
Meses depois, a Atento colocou a conta no papel: foram US$ 34,8 milhões em receitas perdidas e US$ 7,3 milhões em custos adicionais – um impacto superior a US$ 42 milhões em um único trimestre.
Renner, Fleury e Americanas também tiveram serviços interrompidos por ataques naquele período. Nesses casos, a dimensão mais visível do problema chegou diretamente ao consumidor: sites ficaram fora do ar, vendas foram afetadas e serviços deixaram de funcionar normalmente.
É essa conta que ajuda a explicar por que o setor passou a falar menos em bloquear todos os ataques e mais em garantir a recuperação da operação, segundo Terry Louis, gerente sênior global de alianças de tecnologia da Hitachi Vantara.
“Quando passamos da cibersegurança para a ciberresiliência, partimos do seguinte princípio: ‘Eu sei que serei invadido. Sei que os criminosos entrarão. Como garanto a recuperação dos meus ativos críticos para continuar operando?’”, diz Louis.
A mudança não torna a prevenção dispensável. Ela acrescenta uma segunda camada à estratégia: definir previamente quais sistemas precisam voltar primeiro, quanto dado a empresa aceita perder e quanto tempo pode permanecer fora do ar sem comprometer o negócio.
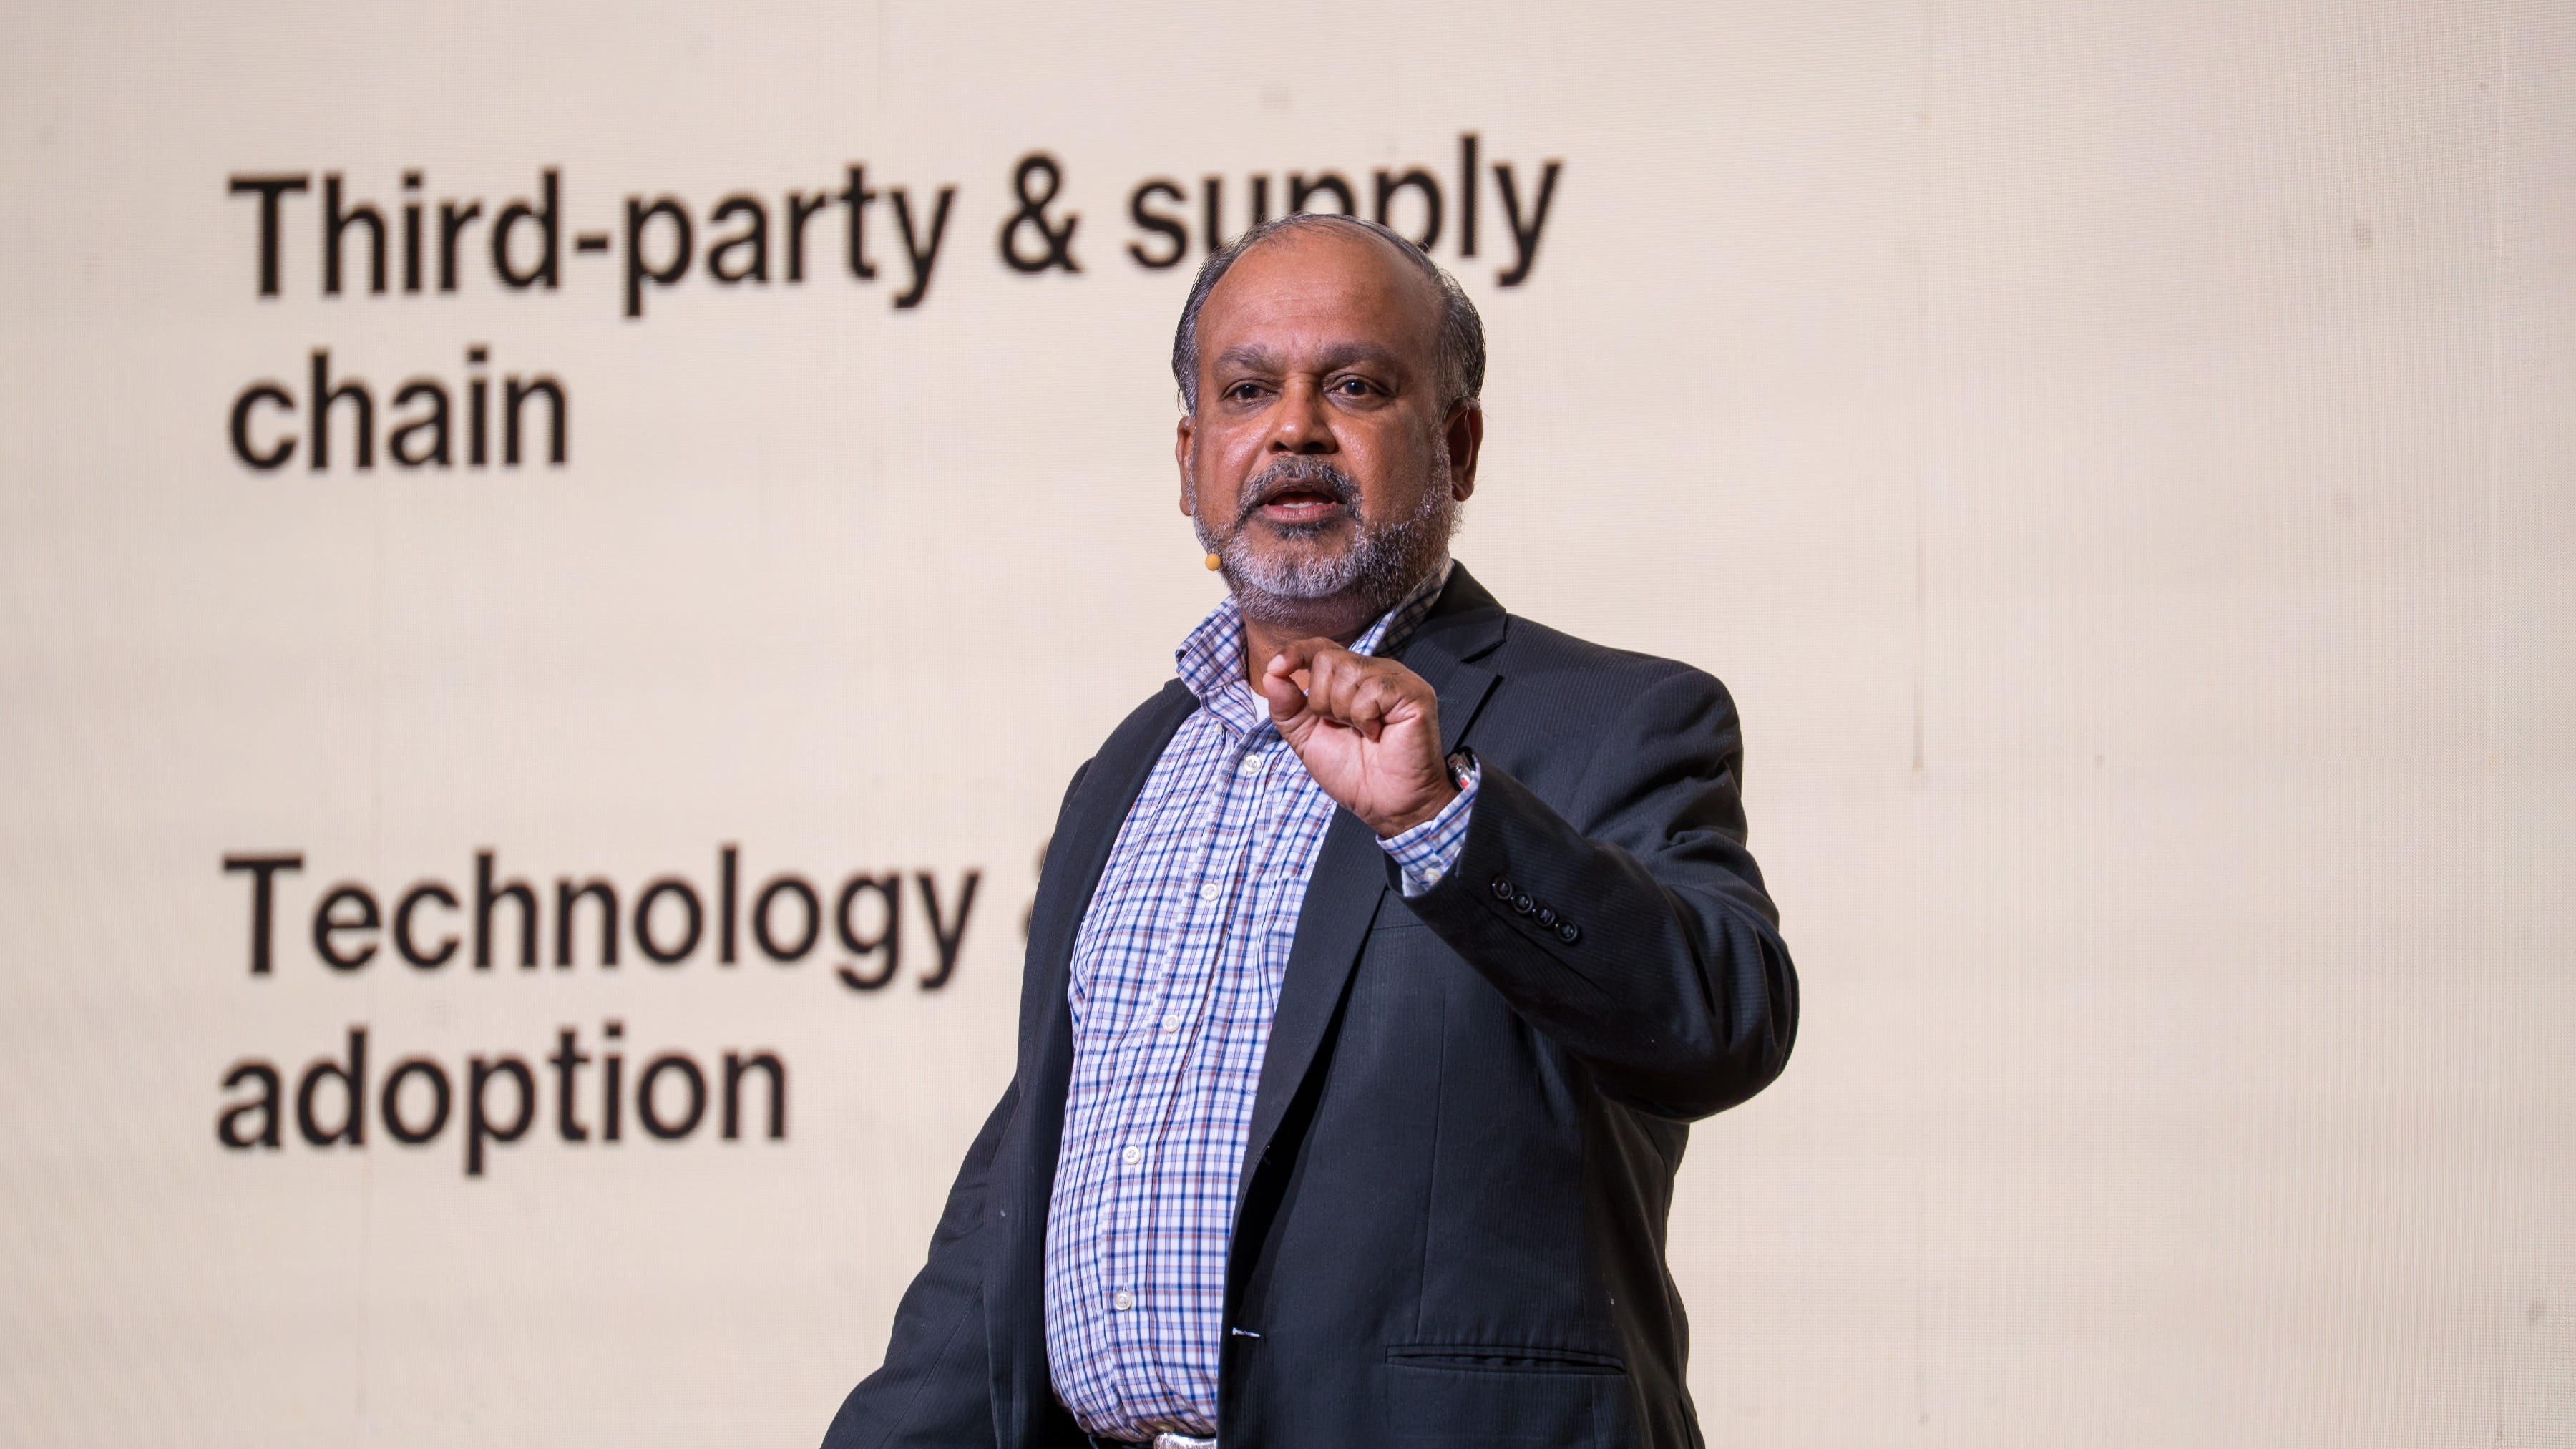
Louis cita um estudo da Splunk, subsidiária da Cisco, em parceria com a Oxford Economics, que estimou em US$ 600 bilhões o custo anual agregado das interrupções não planejadas entre as empresas do Global 2000 – ranking da Forbes que reúne as 2 mil maiores companhias abertas do mundo.
O valor aumentou 50% em relação a 2024 e representa uma média de US$ 300 milhões por empresa.
Camadas extras
Para Louis, contar com uma cópia dos dados não é suficiente. Criminosos podem permanecer durante semanas ou meses dentro de uma rede antes de revelar o ataque.
Nesse intervalo, o malware pode ser replicado nos próprios arquivos de backup. Se a empresa restaurar a cópia errada, recupera não apenas seus sistemas mas também o invasor — e corre o risco de ser sequestrada novamente.
Por isso, a ciberresiliência envolve o que o setor chama de “recuperação limpa”: localizar uma versão íntegra dos dados, testá-la em um ambiente isolado e recolocar a operação no ar sem reintroduzir o código malicioso.
O desafio aumentou com a velocidade dos ataques. Um relatório da Verizon de 2026 apontou que 31% das violações analisadas começaram pela exploração de falhas em softwares. Casos com envolvimento de fornecedores e outros terceiros já representavam 48% do total.
A inteligência artificial tornou o cenário ainda mais complexo. A mesma tecnologia usada pelas empresas para detectar comportamentos suspeitos também ajuda criminosos a localizar vulnerabilidades, automatizar tentativas de invasão e produzir mensagens de phishing mais convincentes.
Segundo a Verizon, o intervalo entre a descoberta de uma falha conhecida e sua exploração pode cair de meses para horas.
Caindo na real
Essa aceleração transforma uma decisão técnica em uma escolha econômica. As empresas precisam definir previamente quanto dado aceitam perder, quanto tempo podem permanecer fora do ar e quais sistemas devem ser recuperados primeiro.
São duas medidas centrais. A primeira é a quantidade de informação que pode desaparecer: alguns minutos de transações bancárias, algumas horas de pedidos ou um dia de produção.
A segunda é o tempo necessário para que o serviço volte a funcionar. Dependendo do negócio, uma recuperação em dois dias pode ser tolerável. Para um banco, um hospital ou uma plataforma de pagamentos, alguns minutos já podem representar prejuízo e crise reputacional.
A conta também obriga as companhias a identificar quais informações e aplicações são realmente vitais. Proteger todos os dados com o mesmo nível de redundância e velocidade pode ser economicamente inviável. O investimento tende a se concentrar nos sistemas que mantêm o negócio operando, os chamados ativos críticos.
Mesmo uma recuperação rápida e limpa tem limites. Se os criminosos roubarem informações antes de bloquear os sistemas, restaurar os dados não impede que documentos de clientes sejam vendidos ou publicados. Também não elimina eventuais multas, processos judiciais ou danos à reputação.
Na prática, a ciberresiliência parte do reconhecimento de que algum ataque pode funcionar. O investimento serve para encurtar a paralisação, recuperar os sistemas essenciais e reduzir o impacto sobre a receita e os clientes.
Quanto mais rápida e segura for essa retomada, menor será o espaço para que uma invasão se transforme em uma crise para o negócio.


